Aller au contenu principal
{}

Maintenance Laravel et reprise d’application

Maintenance Laravel ou reprise contrôlée d’une application existante.

Besoin de maintenance Laravel, départ d’un développeur ou évolution difficile? Codegenie examine le code et la production avant de préparer un plan de reprise, de stabilisation et de suivi ciblé.

Des accès existants à une responsabilité de maintenance claire.

Une reprise commence par comprendre les besoins de l’entreprise. D’abord un inventaire et une étude convenue, ensuite la maintenance ou les modifications. Un audit ciblé peut être la première étape ; un blocage urgent peut nécessiter une mission rescue distincte.

Inventaire : accès, environnement et risques

Identifiez les propriétaires du dépôt, de l’hébergement, de la base de données et des comptes externes. Notez installation, déploiement, sauvegardes, incidents connus et documentation manquante. Les accès ou données de test sont partagés uniquement par un canal sûr convenu.

Découvrir l’audit/rescue délimité
Documenter clairement les parcours critiques

Choisissez avec les utilisateurs les actions à préserver et décrivez les étapes normales, exceptions et règles d’accès. Reliez les problèmes connus à ces parcours et à un contrôle avant et après chaque modification.

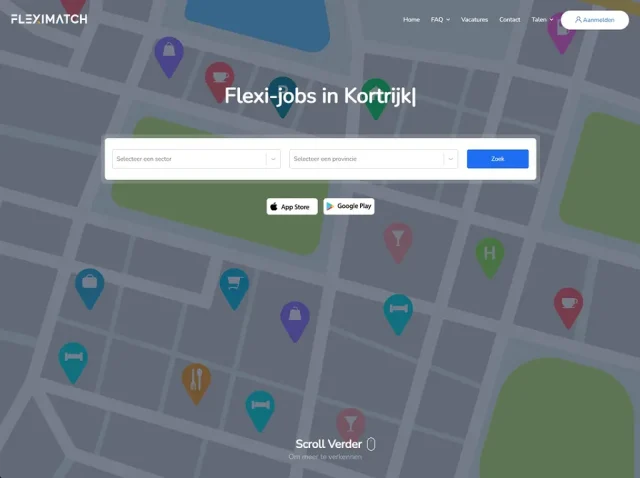
FlexiMatch documente une inscription distincte et une mise en relation pour deux rôles. C’est la preuve d’un parcours applicatif réalisé, pas d’une reprise client. Cela illustre le fonctionnement à préserver pendant la maintenance.

Découvrir les rôles dans FlexiMatch

Exemple illustratif d’un dossier de transmission

Un dossier peut préciser pour chaque élément le propriétaire, les accès requis, le parcours critique, le contrôle, le risque et l’action suivante. Définissez qui déploie, suit les incidents, contrôle les sauvegardes et approuve les travaux. Ce dossier est illustratif, pas un rapport de livraison client publié ; gestion et capacité sont convenues séparément.

Discuter de la reprise et de la gestion

Quel accompagnement Laravel vous convient ?

Chaque page répond à une intention principale: faire appel à un développeur Laravel, créer une application, assurer la maintenance ou la reprise d’un projet existant, ou mener un audit/intervention ciblée.

Ce que comprend le travail

01

Accès et propriété

Attribuer dépôt, hébergement, base, domaine et comptes externes. Les accès passent par un canal sécurisé convenu, jamais un ticket public ou le premier formulaire.

02

Comprendre les parcours critiques

Identifier les actions indispensables, les intégrations et le comportement en cas d’erreur. Tests existants et environnement reproductible sont le départ.

03

Un plan exploitable

Séparer blocages, risques immédiats, maintenance et améliorations reportées. Chaque constat explique son importance et la méthode de contrôle du changement.

04

Après la transmission

Convenir de qui déploie, suit les incidents, gère les accès et valide la suite. Une intervention temporaire ne constitue pas un contrat de maintenance illimitée.

Un code inconnu ne justifie pas une réécriture

Un Quick Audit peut être la première étape délimitée. Viennent ensuite maintenance, stabilisation, renfort temporaire ou amélioration plus large selon les constats.

  • 01Pas de mise à jour générale avant analyse de la compatibilité et de l’impact.
  • 02Pas d’intervention en production sans accès, sauvegarde et reprise adaptés.
  • 03Pas de disponibilité permanente ou de résolution complète promise sans accord distinct.

Le ralentissement vient-il de Laravel ou de la base de données ?

Une application lente ne nécessite pas automatiquement une reconstruction. Lorsque des requêtes de relations répétées, des rapports lourds ou des index inadaptés posent problème, une analyse SQL ciblée peut être pertinente. Il faut d’abord identifier l’origine du ralentissement.

Méthode

Du besoin à la livraison

Le périmètre et les responsabilités sont clarifiés avant le développement. La solution est ensuite construite et contrôlée par étapes.

  1. Accès

    Définir autorisation, dépôt et environnements.

  2. Inventaire

    Examiner parcours, dépendances, données et déploiement.

  3. Plan

    Classer blocages et maintenance selon leur impact.

  4. Transmission

    Transmettre changements, documentation et responsabilités.

Questions fréquentes

Peut-on commencer sans documentation?

D’abord examiner ce que révèlent dépôt, configuration, tests et fonctionnement. Les accès et informations manquants restent des risques explicites.

L’ancien développeur doit-il participer?

Une transmission aide, mais les droits et informations disponibles déterminent la faisabilité. Le client doit être autorisé à faire examiner code et comptes.

Que suit l’audit?

Un plan priorisé et une proposition de suite. L’audit n’autorise pas automatiquement des modifications générales ou une reconstruction.

Une reprise Laravel contrôlée?

Décrivez l’application, les accès disponibles et les problèmes connus, sans secrets.